






























- 概説
- 著者略歴
- 出版の経緯・背景
- 書誌情報(英語の原書)
- 翻訳の状況
- 内容(ネタバレあり)
- 第I章 スコットランド女王メアリーの暗号(The Cipher of Mary Queen of Scots)
- 第II章 解読不能の暗号(Le Chiffre Indéchiffrable)
- 第III章 秘密の機械化(The Mechanization of Secrecy)
- 第IV章 エニグマの解読(Cracking the Enigma)
- 第V章 言葉の壁(The Language Barrier)
- 第VI章 アリスとボブは公に登場する(Alice and Bob Go Public)
- 第VII章 プリティー・グッド・プライバシー(Pretty Good Privacy)
- 第VIII章 未来への量子飛躍(A Quantum Leap into the Future)
- 付録: 暗号への挑戦(The Cipher Challenge)
- 評価・批判
- 現在(2020年代)における評価の位置づけ
- 影響
- 検索リンク
概説
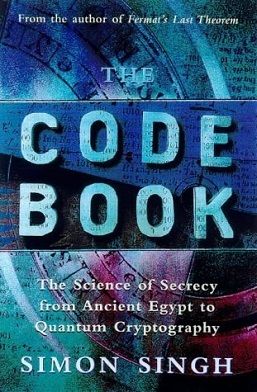
『コードブック: 古代エジプトから量子暗号までの秘密の科学』(英語原題: The Code Book: The Science of Secrecy from Ancient Egypt to Quantum Cryptography、日本語訳の書名: 暗号解読: ロゼッタストーンから量子暗号まで)は、1999年に出版された、イギリスの科学ジャーナリスト、サイモン・シンによる一般向けのノンフィクションである。古代ギリシャの換字式暗号から、スコットランド女王メアリーを処刑に追いやった暗号、第二次世界大戦下のドイツ軍暗号機エニグマとその解読、公開鍵暗号の発明、そして量子暗号の展望まで、暗号作成者と暗号解読者のあいだで繰り広げられてきた「軍拡競争」の歴史を、具体的な事件と人物像を通じて描き出している。シンの最初の本『フェルマーの最終定理』(1997年)と同様に本書も世界的なベストセラーとなった。
本書の特徴は、暗号技術の数学的原理(頻度分析、モジュラー演算、大きな数の素因数分解の困難性など)を、専門知識のない読者にも理解できる形で平易に解説しながら、同時にそれぞれの技術が実際の歴史――女王の処刑、戦争の帰趨、冷戦下の諜報活動、そして現代のインターネット商取引の安全性――にどう関わってきたかをドラマとして提示する点にある。
本文は脚注を用いず、章ごとに整理された「さらに読み進めたい人のために(Further Reading)」の文献案内が巻末に置かれている。
巻末には読者への挑戦として、10段階の暗号を解読すると賞金1万ポンドが得られる「暗号への挑戦(The Cipher Challenge)」が付されている。
刊行から四半世紀以上を経た現在(2020年代半ば)においても、本書は暗号史への入門書として広く読まれ続けており、その評価はおおむね高い水準を保っているが、専門家からの事実誤認の指摘や、量子暗号に関する未来予測の陳腐化といった留保も付されている(詳細は後述)。
著者略歴
サイモン・シン(Simon Singh)は1964年9月19日、イングランド南西部サマセット州ウェリントン生まれ。両親はパンジャーブ地方からの移民で、1950年にインドから英国に渡ったシク教徒の家系である。地元のウェリントン・スクールを経てインペリアル・カレッジ・ロンドンで物理学を学び、その後ケンブリッジ大学大学院に進学、CERN(欧州原子核研究機構)での研究に従事して素粒子物理学の博士号を取得した。
1990年にBBCの科学部門に入り、テレビジャーナリストへ転身する。1996年、フェルマーの最終定理の証明を題材にしたBBCのドキュメンタリー番組『フェルマーの最終定理』を監督し、英国のBAFTA賞を含む複数の賞を受賞した。この番組をもとに1997年に書き下ろされたのがデビュー作『フェルマーの最終定理』であり、これが世界的なベストセラーとなったことを受けて執筆されたのが、第2作となる本書『コードブック』(1999年)である。
その後もシンは『宇宙創成』(2004年、ビッグバン理論の歴史)、代替医療を批判的に検証した『代替医療解剖』(2008年、エツァート・エルンストとの共著)、『シンプソンズがはまった数学』(2013年)などを発表している。
出版の経緯・背景
本書は前作『フェルマーの最終定理』の商業的な成功を受けて構想された、シンの第2作である。前作が「数学史上最大の難問」という一つの物語に焦点を絞っていたのに対し、本書では対象を暗号技術の通史へと広げ、古代から現代にいたる複数の挿話を連ねる構成が取られている。刊行当時はインターネット上での電子商取引が急速に普及し始めた時期であり、公開鍵暗号やRSA暗号が一般消費者の生活に直接関わる技術として注目を集め始めていた。シンは序文で、本書の目的を「暗号の進化をたどること」と「暗号がかつてないほど今日的な意味を持つ主題であることを示すこと」の二点に置いていると述べている。
英国では1999年にフォース・エステート(Fourth Estate)社から、米国では同年ダブルデイ(Doubleday)社から、それぞれ刊行された。両者のあいだ、さらに後年の再版のあいだでも副題の表記に異同がある(後述)。
本書の後半(第VI~VIII章)は、公開鍵暗号の発明者たちやPGPの開発者フィリップ・ジマーマン、量子暗号の研究者デイヴィッド・ドイッチュやチャールズ・ベネットらへの直接取材に基づいて書かれている。本書には、公開鍵暗号の考案が英国政府通信本部(GCHQ)において米国の研究者たちより早く、しかし機密扱いのため公表されないまま行われていたという経緯が書かれているが、これは1997年にGCHQが関連文書を機密解除したことで明らかになったばかりの、当時としては新しい情報であった。
なお、巻末に付された「暗号への挑戦」(1万ポンドの賞金がかかった10段階の暗号解読課題)は出版社による販促企画としても機能し、後述するように本書の受容・影響の両面で重要な要素となった。
書誌情報(英語の原書)
- 書名:The Code Book: The Science of Secrecy from Ancient Egypt to Quantum Cryptography
- 著者:Simon Singh
- 出版社:Fourth Estate(英国)/Doubleday(米国)
- 刊行年:1999年
版によって副題が異なっている。英国初版(Fourth Estate)では『The Code Book: The Science of Secrecy from Ancient Egypt to Quantum Cryptography』、米国版(Doubleday)では『The Code Book: The Evolution of Secrecy from Mary, Queen of Scots to Quantum Cryptography』が用いられた。さらに後年の再版(Anchor Booksなど)では『The Code Book: The Secret History of Codes and Code-Breaking』といった別の副題が採用される例もある。
翻訳の状況
著者の公式サイトや各種の書誌情報によると、本書は少なくとも20か国以上で翻訳刊行されており、ヨーロッパ諸語を中心に、アジア・中東・ラテンアメリカなど幅広い地域で読まれている。原書の刊行直後の1999〜2002年頃に、主要言語版のほとんどが集中して刊行された。タイトルは「コードブック」「秘密のメッセージ」「暗号の歴史」など、言語ごとに意訳されることが多い。
日本語訳
日本語訳は2001年に『暗号解読: ロゼッタストーンから量子暗号まで』というタイトルで新潮社から刊行された。翻訳は青木薫による。2007年に文庫版(上下巻)が刊行され、2021年に電子書籍の配信が開始された。
内容(ネタバレあり)
第I章 スコットランド女王メアリーの暗号(The Cipher of Mary Queen of Scots)
換字式暗号(アルファベットを別の文字に一対一で置き換える最古の暗号法)の起源と、それを打ち破る「頻度分析」の技法――9世紀のアラブの学者アル・キンディーによって考案されたとされる――から説き起こす。頻度分析はルネサンス期のヨーロッパに伝わり、単純な換字式暗号の安全性を実質的に無効化した。この章の中心となるのは、1586年のバビントン陰謀事件である。イングランド女王エリザベス1世の暗殺とメアリーの王位奪還を企てた陰謀者たちは、幽閉中のメアリーと暗号化した書簡をやり取りしていたが、エリザベス側の暗号解読者トマス・フェリペスがこれを解読し、メアリー自身が陰謀を承認する文言を書簡に含めていたことを突き止める。この解読が決定的な証拠となり、メアリーは1587年に反逆罪で処刑された。「暗号の強度を過信した者が、その暗号によって身を滅ぼす」という本書全体を貫く主題が、最初の章で提示される。
第II章 解読不能の暗号(Le Chiffre Indéchiffrable)
換字式暗号の脆弱性を克服するものとして考案された多表式暗号――ヴィジュネル暗号――の原理と、それが「解読不能の暗号(le chiffre indéchiffrable)」と呼ばれた経緯を扱う。フランスではルイ14世の時代、ロシニョール父子が考案した「大暗号(Grand Chiffre)」が実戦で運用され、後世これを解読できなかったことが「鉄仮面」の正体をめぐる伝説を生んだ逸話が紹介される。18世紀ヨーロッパ各国に設置された「ブラック・チェンバー」(外交書簡を傍受・解読する専門機関)の実態にも触れている。本章のクライマックスは、19世紀にチャールズ・バベッジが私的にヴィジュネル暗号を解読する方法を発見していたにもかかわらず公表しなかったため、その功績が後年プロイセンの陸軍将校フリードリヒ・カジスキーによる1863年の公刊業績に帰せられてしまった経緯である。章末では、暗号愛好家のあいだで今なお解読されていない「ビール暗号」(埋蔵金の在り処を記したとされる暗号文)が紹介されている。
第III章 秘密の機械化(The Mechanization of Secrecy)
20世紀初頭、手作業による暗号化・解読の限界を超えるべく機械式暗号装置が模索されていく過程を描く。第一次世界大戦における暗号運用の失敗例(とりわけドイツの「ツィンメルマン電報」がイギリスに解読され、米国の参戦を後押しした事件)を経て、暗号円盤から回転子式暗号機へと技術が発展し、1918年にドイツの技術者アルトゥール・シェルビウスがエニグマを発明する経緯が語られる。
第IV章 エニグマの解読(Cracking the Enigma)
本書で最もドラマティックに描かれる章の一つである。エニグマの理論的な脆弱性を1930年代初頭に見出したポーランドの暗号局(ビュロ・シフルフ)の数学者マリアン・レイェフスキらの功績と、彼らがドイツ軍のコードブック入手(フランスに情報を提供したスパイ、ハンス゠ティロ・シュミットからの情報を含む)と数学的手法(置換の巡回構造に着目した解析)を組み合わせてエニグマの鍵を復元していった過程が詳述される。第二次世界大戦開戦直前、ポーランドはこの成果を英仏に引き継ぎ、ブレッチリー・パークでアラン・チューリングらがこれを発展させ、「ボンブ」と呼ばれる電気機械式解読装置を設計、ドイツ軍の暗号通信をほぼ日常的に解読する体制(「ウルトラ」)を築き上げる。この解読作戦が徹底した機密保持のもとで行われ、戦後長らく公にされなかったこと、そしてこの秘匿性ゆえに多くの貢献者たちの功績が長期間正当に評価されなかったことが強調される。
第V章 言葉の壁(The Language Barrier)
暗号解読とは異なる系譜として、失われた古代文字の解読史が扱われる。ジャン゠フランソワ・シャンポリオンによるエジプト・ヒエログリフの解読(ロゼッタストーンに刻まれた三言語対訳文を手がかりとした1822年の達成)と、20世紀に入ってから建築家マイケル・ヴェントリスが成し遂げた線文字B(古代クレタ・ギリシャで用いられた音節文字)の解読――ヴェントリスがギリシャ語の一方言であることを突き止めるまでの試行錯誤――が中心となる。
第VI章 アリスとボブは公に登場する(Alice and Bob Go Public)
現代暗号の転換点である公開鍵暗号の発明を扱う。1970年代、ホイットフィールド・ディフィー、マーティン・ヘルマン、レイフ・マークルらが、事前に鍵を安全に共有することなく暗号通信を行う「一方向性関数」の概念に辿り着き、続いてロナルド・リベスト、アディ・シャミア、レナード・エーデルマンが大きな数の素因数分解の困難性を利用したRSA暗号を考案する経緯が描かれる。さらに、これと基本的に同じ発想が英国のGCHQにおいてジェームズ・エリス、クリフォード・コックス、マルコム・ウィリアムソンによって数年早く、しかし国家機密として発見されていた事実――1997年にGCHQが機密解除して初めて公にされた――が紹介される。
第VII章 プリティー・グッド・プライバシー(Pretty Good Privacy)
プログラマーのフィリップ・ジマーマンが、市民が政府による通信傍受に対抗して強力な暗号を利用できるようにすることを目的に開発した暗号ソフト「PGP(Pretty Good Privacy)」の物語である。ジマーマンはPGPをインターネット上で無償公開したことにより、米国の輸出規制(強力な暗号技術を「軍需品」とみなす規制)に抵触した疑いで連邦大陪審の捜査対象となるが、最終的に起訴は見送られる。個人のプライバシーを守る権利と、国家が捜査・安全保障目的で通信を傍受する必要性との緊張関係が、本章の主題として提示される。
第VIII章 未来への量子飛躍(A Quantum Leap into the Future)
最終章では、量子コンピュータが実用化された場合、RSA暗号の安全性の根拠である大きな合成数の素因数分解が現実的な時間で計算可能になってしまう――したがって現行の公開鍵暗号が原理的に無力化されうる――という展望が説明される。これに対する解決策として研究されている量子暗号(量子鍵配送)についても解説される。光子の偏光角を利用し、盗聴者が通信内容を読み取ろうとする行為そのものが量子力学上検出可能になる(観測が状態を変化させる)という原理にもとづき、理論上盗聴不可能な鍵配送が可能になるとされる。
付録: 暗号への挑戦(The Cipher Challenge)
巻末には、易しいものから難解なものまで10段階に難度が上がる暗号文が付され、すべてを解読した最初の人物(またはチーム)に1万ポンドの賞金が贈られるという企画が組まれていた。2000年10月7日、スウェーデンの5人からなるチーム(フレドリク・アルムグレン、グンナー・アンデション、トルビョルン・グランルンド、ラーシュ・イヴァンソン、スタファン・ウルフベリ)がこれを解読し、賞金を獲得した。
評価・批判
『コードブック』は刊行後、世界的なベストセラーとなり、一般読者・書評メディアの双方から高く評価された。専門知識のない読者にも暗号技術の数学的な核心(頻度分析、モジュラー演算、大きな数の素因数分解の困難性、量子力学の測定問題など)をわかりやすく伝える手腕、そして歴史上の人物を生き生きと描くストーリーテリングの巧みさは、多くの一般書評で称賛されている。
一方で、専門家の側からは、事実誤認の多さを指摘する批判が呈されている。もっとも詳細な批判は、AT&T研究所の暗号研究者ジム・リーズが「米国数学会報(Notices of the American Mathematical Society)」2000年3月号に寄せた書評である。リーズは、シンが史資料の技術的な語彙を十分に理解しないまま執筆している箇所が随所に見られると指摘し、具体例として以下のような誤りを挙げている。
- エニグマの暗号円盤(ローター)の材質を「ゴム製」と記述している点。実際はアルミニウム・真鍮・ベークライト製であり、シンはデイヴィッド・カーンの著作にある別の暗号機についての記述を混同した可能性が高いとされる。
- チューリングが1937年の論文で自らの仮想計算機構を「ユニバーサル・チューリング・マシン」と呼んだとする記述。実際にチューリング自身が用いた語は「computing machine」および「universal machine」であり、「チューリング・マシン」という呼称は後世の命名である。
- 英国の暗号解読機関「政府暗号学校(GC&CS)」が戦後解体され「政府通信本部(GCHQ)」に置き換えられたとする記述。実際には1942年に名称が変更されたのみで、組織としての連続性がある。
- 日本海軍の暗号「パープル」の解読がミッドウェー海戦の勝利と山本五十六提督の暗殺(海軍甲事件)につながったとする記述。実際にこれらに関わったのは「JN-25」暗号であり、パープルは主に外交用の別系統の暗号であった。
- レイェフスキによるエニグマ解読の数学的説明で用いられている置換の例が、実際のエニグマの構造上ありえない巡回構造を持つ、非現実的な例になっている点。
リーズはまた、公開鍵暗号の発明に関する取材について、当事者の一人ホイットフィールド・ディフィーが英国の書評紙(Times Higher Education Supplement、1999年9月10日号)で、自身が語った内容が正確に伝わっていないと不満を表明していたことにも言及している。
これらの批判は、本書が持つ大衆向け科学書としての限界を考慮した上で捉えるべきである。本書は脚注や厳密な出典表示を持たない一般向けの書物であり、リーズの評も、そうした性格の書物にどこまでの厳密さを求めるべきかという、大衆向け科学史叙述一般に関わる論点を含んでいる。
現在(2020年代)における評価の位置づけ
現在の視点から付言すべき点として、以下が挙げられる。
- 量子暗号に関する終章の記述は、当時(1990年代末)の研究水準を反映した展望として書かれているが、その後の四半世紀で状況は本書の見通しとやや異なる形で進展した。現実の暗号技術コミュニティがRSA・楕円曲線暗号など現行の公開鍵暗号に対する「量子コンピュータの脅威」への主たる対応策として採用したのは、光子の偏光を利用する量子鍵配送(本書が中心的に紹介する技術)ではなく、通常のコンピュータ上で計算可能な、量子コンピュータによる攻撃にも耐えるとされる新しい数学的アルゴリズム(耐量子計算機暗号、post-quantum cryptography)であった。米国国立標準技術研究所(NIST)は2024年8月、ML-KEM(FIPS 203)、ML-DSA(FIPS 204)、SLH-DSA(FIPS 205)という3つの耐量子計算機暗号の標準規格を正式に発表しており、これが現時点での主要な対応の方向性となっている。量子鍵配送自体も中国の量子通信衛星「墨子号」(2017年)による実証など一定の実用化が進んだが、本書刊行時点ではまだ純粋に理論的・実験室的な段階の技術として紹介されていた。
- 第IV章で描かれるアラン・チューリングの悲劇的な晩年(1952年の同性愛行為による有罪判決とその後の処遇、1954年の死)についても、本書刊行後に大きな展開があった。英国政府は2009年に当時のブラウン首相の名で公式の謝罪を表明し、2013年にはエリザベス2世により死後恩赦が与えられた。さらに2017年には、同様の罪で有罪となった他の男性たちを対象とする恩赦法(通称「アラン・チューリング法」)が制定されている。
- 「暗号への挑戦」で用いられた512ビットのRSA鍵は、2000年当時こそ解読に相応の計算資源を要したが、計算機性能の向上により、現在では512ビット鍵のRSA暗号は実用上ほぼ無防備に等しい強度しか持たない。512ビットの鍵長は、本書刊行の直前にあたる1999年8月に、RSA暗号の安全性の目安として公表されていた素因数分解の課題の一つで、512ビットのRSA鍵を代表する155桁の数(RSA-155)が素因数分解された時点で、すでに安全とは言えないとされていた。それにもかかわらず当時は、米国の暗号輸出規制の影響もあり、特に米国外の電子商取引で広く使われていた。
以上のような事実誤認や情報の古さが指摘される一方で、本書は刊行から四半世紀を経た現在でも、暗号史の一般向け入門書としての定番的地位をおおむね保っている。書評集積サイトGoodreadsでの評価は約2万8000件を超える評価数のもとで4.3/5点という高水準を維持しており、「暗号学のおすすめ本」といった類のリストにも継続して名を連ねている。
影響
本書がもたらした最も具体的な影響の一つが、巻末の「暗号への挑戦」に触発されて2002年にサウサンプトン大学数学科が開始した、英国の中高生を対象とする「ナショナル・サイファー・チャレンジ(National Cipher Challenge)」である。同企画はEPSRC(工学・物理科学研究会議)やブレッチリー・パークなどの支援を受け、シン自身も長年協賛者として関わり続けた。
より広い文脈では、本書は暗号学・情報セキュリティという専門的な主題を一般読者に開いた代表的な一般向け科学書として、その後の同種の書物(暗号史・情報セキュリティをテーマとする一般向けノンフィクション)にとっての参照点となった。また、GCHQによる公開鍵暗号の先行発見の機密解除という当時の最新情報をいち早く一般読者向けに紹介した点で、暗号研究における国家機密と学術的優先権(プライオリティ)の関係という論点を広く知らしめる役割も果たした。
なお、シン自身が後年携わった暗号・プライバシーをめぐる公共的な議論(強力な暗号技術の規制やバックドア導入をめぐる政策論争など)は、本書第VII章で扱われた「プライバシーか国家の安全保障か」という対立構図の延長線上にあり、本書はその後の暗号政策論争における導入的な文献としてもしばしば参照されている。